Neffens de Nederlânske Cyberbeveiligingswet ( Cbw ) moat in organisaasje dy't ûnder de wet falt in wichtich ynsidint binnen 24 oeren melde by it Nasjonaal Cyberbeveiligingssintrum (NCSC), binnen 72 oeren in opfolging dwaan en binnen ien moanne in definityf rapport yntsjinje. De wichtichste útsûndering is de finansjele sektor: banken en fersekerders melde grutte ICT-ynsidinten ûnder DORA oan De Nederlandsche Bank of de AFM.
De Cybersecuritywet (Cbw) is yn wurking treden op 15 augustus 2026. It ymplementearret de EU NIS2-rjochtline en ferfong de Wet beveiliging netwerk- en informatiesystemen (Wbni). Us bredere hantlieding foar NIS2 en de Nederlânske Cybersecuritywet giet oer de soarchplicht; dit artikel giet oer de meldplicht.
Hokker organisaasjes moatte ynsidinten melde?
De meldingsplicht jildt foar essensjele en wichtige entiteiten yn achttjin sektoaren. Grutte bepaalt meastal oft jo deryn of derút binne: grutte en middelgrutte organisaasjes yn in neamde sektor falle ûnder, lytsere meastal net.
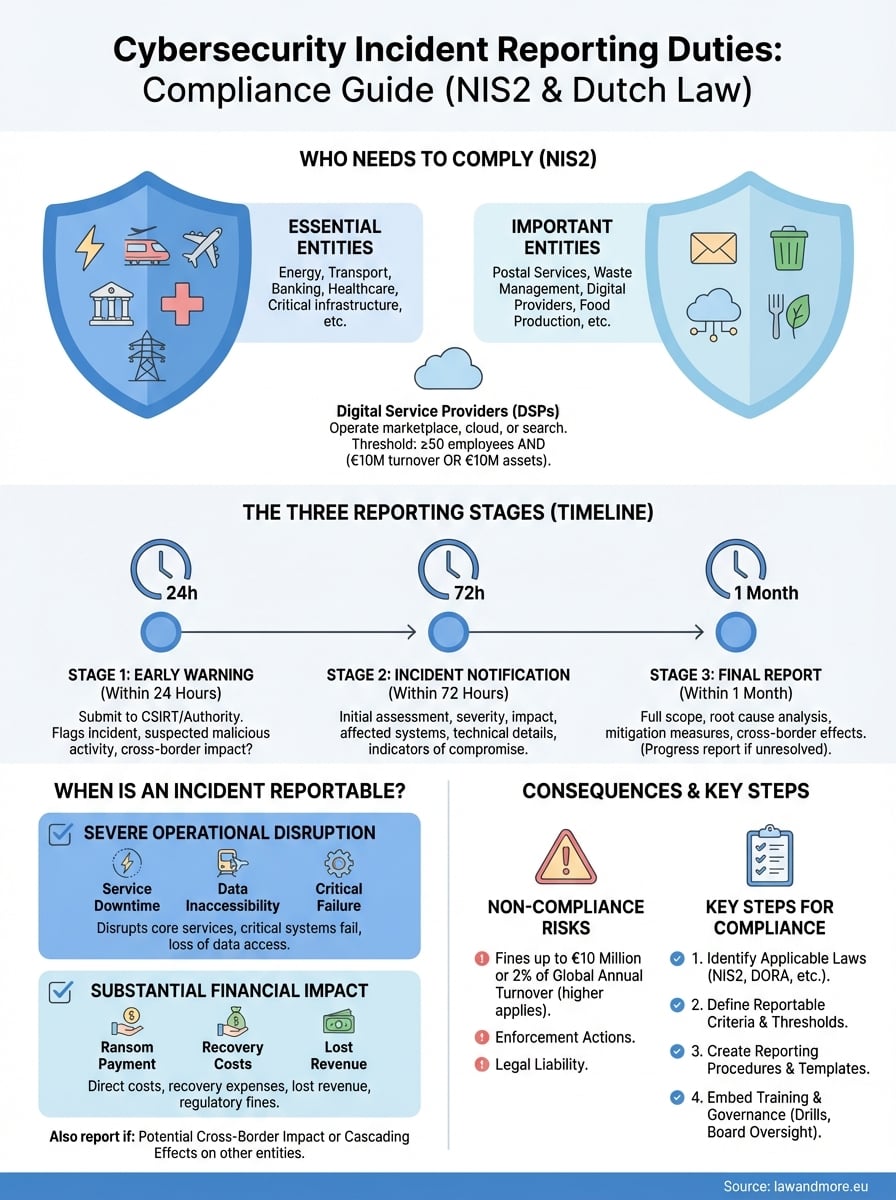
Essinsjele sektoaren omfetsje enerzjy, ferfier, bankwêzen, sûnens, drinkwetter, digitale ynfrastruktuer, ICT-tsjinstbehear en iepenbier bestjoer. Wichtige sektoaren omfetsje posttsjinsten, ôffalbehear, gemikaliën, iten, de produksje fan medyske apparaten, kompjûters en auto's, en digitale oanbieders lykas online merken en sykmasines.

Guon oanbieders falle ûnder de Wet, nettsjinsteande grutte, lykas DNS-tsjinstferlieners, top-level domeinregisters, fertrouwenstsjinstferlieners en oanbieders fan iepenbiere elektroanyske kommunikaasjenetwurken. Oft jo essinsjeel of wichtich binne, feroaret de rapportaazjeterminen net. It feroaret de yntensiteit fan tafersjoch en de maksimale boete.
Moatte jo jo registrearje foardat jo rapportearje kinne?
Ja. Elke organisaasje ûnder de Cbw moat him registrearje yn it nasjonale entiteitsregister dat by de NCSC hâlden wurdt, mei har sektor, kontaktgegevens foar ynsidinten en har ynternetdomeinnammen.
It register is hoe't de NCSC, de sektor CSIRT en de tafersjochhâlder witte wa't jo binne, en rapportearjen fia it NCSC-portaal giet derfan út dat jo deryn steane. Wizigingen oan de registrearre gegevens moatte trochjûn wurde. De Wet leit ek ferantwurdlikens op bestjoersnivo: it bestjoersorgaan keurt de risikomanagementmaatregels goed, is ferantwurdlik foar neilibjen en moat cybersecurity-training folgje. Foar de strafrjochtlike kant fan cybersecurity, sjoch ús notysje oer de Wet Cybercrime III en ús oersjoch fan 'e neilibjenskaders dêr't in Nederlânsk bedriuw rekken mei hâlde moat.
Wannear is in ynsidint wichtich genôch om te melden?
In ynsidint is wichtich as it serieuze ûnderbrekking fan jo tsjinsten of finansjeel ferlies feroarsaket, of flinke materiële of immateriële skea oan oaren feroarsaakje kin. De klok begjint as jo derfan bewust wurde, net as jo ûndersyk klear is.

De Cbw sels brûkt in iepen standert; sektorspesifike ministeriële regeljouwing stelle detaillearre drompels fêst. Relevante faktoaren binne hoe lang in tsjinst net beskikber wie en foar hoefolle brûkers, oft gegevens tagong krigen of feroare binne, oft effekten oare EU-lidsteaten berikke, en oft tsjinsten oan oare essensjele of wichtige entiteiten ûnderbrutsen wurde. In wolkprovider waans ûnderbrekking in sikehûs ûnderbrutsen, rapportearret op basis fan dy ûnderbrekking, net allinich syn eigen ferlies.
Skriuw jo eigen drompel op foardat der wat bart. In koarte ynterne klassifikaasjestandert, konsekwint tapast, helpt jo team binnen oeren te besluten en lit de tafersjochhâlder letter sjen wêrom't in ynsidint wol of net rapportearre is.
Hokker rapporten moatte ferrûn wurde, en wannear?
De plicht hat trije stadia: in iere warskôging binnen 24 oeren, in ynsidintmelding binnen 72 oeren, en in einrapport binnen ien moanne nei de melding. Elke stap freget om mear details as de foarige.
- Iere warskôging (24 oeren): oft it ynsidint fertocht wurdt feroarsake te wêzen troch ûnwettige of kweade dieden en oft it grinsoverschrijdende effekten hawwe kin.
- Ynsidintmelding (72 oeren): in update mei in earste beoardieling fan earnst en ynfloed en, wêr beskikber, yndikatoaren fan kompromis.
- Einrapport (ien moanne): in detaillearre beskriuwing, de woarteloarsaak, de nommen maatregels en eventuele grinsfergruttingsgefolgen. As it ynsidint noch oan 'e gong is, dient jo earst in foarútgongsrapport yn en it definitive rapport binnen ien moanne nei it ôfhanneljen fan it ynsidint.

Fertrouwenstsjinstferlieners moatte de ynsidintmelding binnen 24 oeren yntsjinje ynstee fan 72. As in wichtich ynsidint de ûntfangers fan jo tsjinst beynfloedet, moatte jo har ek sûnder ûnredelike fertraging ynformearje en, wêr relevant, har fertelle hokker maatregels se sels kinne nimme.
Wa krijt dyn rapport?
Jo rapportearje fia it NCSC-portaal. Fan dêrút giet it rapport automatysk nei it CSIRT foar jo sektor en nei jo sektortafersjochhâlder.
Tafersjoch bliuwt sektoraal. De Rijksinspectie Digitale Infrastructuur (RDI) hâldt tafersjoch op digitale ynfrastruktuer en digitale oanbieders, de Ynspeksje foar de Sûnenssoarch en Jeugdsoarch (IGJ) hâldt tafersjoch op de sûnenssoarch, en De Nederlandsche Bank en de AFM hawwe tafersjoch op de finansjele sektor. Registrearje de kontaktgegevens fan jo tafersjochhâlder fan tefoaren yn jo ynsidintplan.
Hoe ferhâldt de Cbw him ta de GDPR en DORA?
Ien ynsidint kin ferskate rapportaazjeplichten oansette, elk mei syn eigen autoriteit en drompel. Meitsje se yn kaart foardat in ynsidint bart.
As it giet om persoanlike gegevens, fereasket artikel 33 fan 'e AVG dat jo de Nederlânske Autoriteit Persoonsgegevens ( Autoriteit Persoonsgegevens ) binnen 72 oeren op 'e hichte stelle, útsein as it net wierskynlik is dat de ynbreuk in risiko foar persoanen oplevert. Neffens artikel 34 AVG moatte jo de belutsen persoanen ek ynformearje as it risiko foar har heech is. As it ynsidint by in ferwurker plakfûn hat, bepaalt de gegevensferwurkingsoerienkomst wa't wa op 'e hichte bringt; ús hantlieding foar de Algemiene Ferordening Gegevensbeskerming ferklearret de details.
Finansjele entiteiten melde grutte ICT-ynsidinten ûnder de Wet Digitale Operasjonele Weerbaarheid (DORA) oan De Nederlandsche Bank of de AFM, en melde itselde ynsidint net opnij ûnder de Cbw. Organisaasjes dy't oanwiisd binne as krityske entiteiten ûnder de Wet weerbaarheid krityske entiteiten ( Wwke ), dy't ek yn wurking gie op 15 augustus 2026, moatte ûnder dy wet binnen 24 oeren ynsidinten melde dy't wichtige fersteuringen feroarsaakje.
Wat bart der as jo te let of hielendal net melde?
Tafersjochhâlders kinne ynformaasje opeaskje, in kontrôle befelje, bindende ynstruksjes jaan, in befel oplein mei in boete ( last order dwangsom ) en in bestjoerlike boete oplizze. NIS2 fereasket maksimale boetes fan teminsten € 10 miljoen of 2% fan 'e wrâldwide jierlikse omset foar essensjele entiteiten, en teminsten € 7 miljoen of 1.4% foar wichtige entiteiten.
De krekte Nederlânske maksima binne fêstlein yn it Cbw. Foar essensjele entiteiten kin in tafersjochhâlder, as lêste rêdingsmiddel, ek in autorisaasje ynlûke of in persoan tydlik útslute fan managementfunksjes. In lette melding kin ek jo posysje ferswakje yn skeel mei klanten; ús notysje oer de juridyske ferantwurdlikheden fan direkteuren en bedriuwen leit út wêr't dy bleatstelling leit.
Hoe bouwe jo in proseduere dy't wurket yn in echte ynsidint?
Deadlines fan 24 en 72 oeren wurde allinich helle as jo fan tefoaren besletten hawwe wa't wat docht. Jou de namme oan fan de persoan dy't it ynsidint beoardielet, de persoan dy't it rapport goedkart, de persoan dy't it yntsjinnet en de persoan dy't kontakt hâldt mei de NCSC, elk mei in plakferfanger.

Meitsje sjabloanen foar alle trije rapporten en hâld se offline beskikber. It sjabloan foar iere warskôging hat de tiid fan deteksje, it type ynsidint, de troffen systemen, fertochte kweade aktiviteit, mooglike grinsferskuorrende effekten en in kontaktpersoan nedich. Fier teminsten ien kear yn 't jier in tafeloefening út om de workflow fan deteksje oant definitive rapport te testen.
In protte rapportearbere ynsidinten begjinne by in leveransier. Jo wolk- of leveransierskontrakt moat de leveransier ferplichtsje om jo direkt te ynformearjen en jo de technyske ynformaasje te jaan dy't jo nedich binne foar jo eigen 24-oere rapport. Dat past binnen de bredere due diligence-ferplichtingen dy't troch de leveringsketen rinne.
Wat moatte jo as organisaasje kontrolearje ûnder de Cbw?
- Oft jo in essensjele of wichtige entiteit binne, en oft jo registrearre binne by de NCSC.
- Oft jo in skriftlike drompel hawwe foar in wichtich ynsidint dy't oerienkomt mei de ministeriële regeling foar jo sektor.
- Oft in neamde persoan en plakferfanger binnen 24 oeren in iere warskôging kinne yntsjinje, ek nachts en yn it wykein.
- Hokker oare taken binne fan tapassing: GDPR (72 oeren nei de Autoriteit Persoonsgegevens), DORA of de Wwke.
- Oft jo bestjoer de risikobehearmaatregels goedkard hat en de fereaske training folge hat.
Wat moatte jo as ICT-leveransier kontrolearje?
- Oft jo no sels ûnder de Cbw falle, bygelyks as in cloud-, datasintrum- of managed service provider.
- Hokker notifikaasjedeadlines hawwe jo ôfpraat mei klanten dy't essensjele of wichtige entiteiten binne.
- Oft jo de technyske ynformaasje dy't jo klanten nedich binne binnen har deadlines fan 24 en 72 oeren leverje kinne.
- Oft jo kontrakten fêststelle wa't einbrûkers ynformearret as in ynsidint har beynfloedet.
Wat kinne wy foar jo dwaan mei it melden fan cyberfeiligensynsidinten?
Us IT-advokaten en ús praktyk foar neilibjen fan regeljouwing helpe jo foar, tidens en nei in ynsidint.
- Wy beoardielje oft jo organisaasje ûnder de Cbw falt en as hokker type entiteit.
- Wy ûntwerpe jo ynsidintklassifikaasjestandert en de sjabloanen foar de trije rapporten.
- Wy kontrolearje jo warskôging of ynsidintmelding foardat jo it by de NCSC yntsjinje.
- Wy bringe it Cbw-rapport yn harmony mei jo GDPR-melding by de Autoriteit Persoonsgegevens.
- Wy ûntwerpe of kontrolearje notifikaasjeklausules yn jo wolk- en leveransierskontrakten.
- Wy behannelje de korrespondinsje mei de tafersjochhâlder nei in rapport.
Gearfetting
- De Cbw is fan tapassing sûnt 15 augustus 2026 en ferfangt de Wbni.
- Wichtige ynsidinten wurde rapportearre fia de NCSC: iere warskôging binnen 24 oeren, melding binnen 72 oeren, definityf rapport binnen ien moanne.
- Registraasje yn it entiteitsregister fan NCSC komt earst.
- GDPR, DORA en de Wwke kinne parallelle taken oplizze mei har eigen deadlines.
- In skriftlike drompel, neamde rollen en klearmakke sjabloanen meitsje de deadlines berikber.
Faak Stelde Fragen
Moat elk cyberynsidint rapportearre wurde oan de NCSC?
Nee. Allinnich wichtige ynsidinten moatte rapportearre wurde: ynsidinten dy't serieuze fersteuring of finansjeel ferlies feroarsaakje of kinne feroarsaakje, of flinke skea oan oaren. Sektorspesifike ministeriële regeljouwing jout detaillearre drompels.
Wannear begjint de deadline fan 24 oeren?
As jo bewust wurde fan it wichtige ynsidint. Jo hoege net te wachtsjen oant jo ûndersyk foltôge is; de iere warskôging kin basearre wêze op ûnfolsleine ynformaasje.
Moat ik in gegevenslek ek melde by de Autoriteit Persoonsgegevens?
Ja, as it giet om persoanlike gegevens en de ynbreuk wierskynlik in risiko foar yndividuen oplevert. Neffens artikel 33 AVG moat dy melding binnen 72 oeren dien wurde en wurdt dy apart fan it Cbw-rapport útfierd.
Jildt de Cbw foar banken en fersekerders?
Foar it melden fan ynsidinten folgje finansjele entiteiten DORA en melde se grutte ICT-ynsidinten oan De Nederlandsche Bank of de AFM. Se melde itselde ynsidint net wer ûnder de Cbw.