Gegevensbeskerming yn Nederlân wurdt regele troch de Algemiene Ferordening Gegevensbeskerming, dy't direkt fan tapassing is, en troch de Nederlânske AVG-Ymplemintaasjewet, dy't de karren ynfollet dy't de Ferordening oan lidsteaten lit. Tafersjoch wurdt útoefene troch de Nederlânske Gegevensbeskermingsautoriteit.
Alles draait om twa fragen. Earst, is der in wetlike basis? Artikel 6 neamt seis, en tastimming is mar ien fan dy fragen. Foar de measte wurkgelegenheids- en kommersjele ferwurkingen is de juste basis de útfiering fan in kontrakt, neilibjen fan in wetlike ferplichting of legitime belangen, en it kiezen fan tastimming as it net frij jûn wurde kin - lykas oer it algemien it gefal is tusken wurkjouwer en wurknimmer - makket de ferwurking ûnwetlik. Twad, is de ferwurking yn oerienstimming mei de prinsipes yn artikel 5: wettichheid, earlikens en transparânsje, doelbeheining, gegevensminimalisaasje, krektens, opslachbeheining, yntegriteit en fertroulikens, en ferantwurding. Spesjale kategoryen gegevens, wêrûnder sûnensgegevens, meie allinich ferwurke wurde op 'e ekstra grûnen yn artikel 9 en yn 'e Útfieringswet.
Yndividuen hawwe ôftwingbere rjochten - tagong, korreksje, wiskjen, beheining, portabiliteit en beswier - dy't yn prinsipe binnen ien moanne beantwurde wurde moatte. In organisaasje dy't lêst hat fan in ynbreuk op persoanlike gegevens moat de Gegevensbeskermingsautoriteit binnen 72 oeren ynformearje as de ynbreuk wierskynlik in risiko foar yndividuen sil opleverje, en moat dy yndividuen ek ynformearje as it risiko heech is. Boetes kinne oprinne oant tweintich miljoen euro of fjouwer prosint fan 'e wrâldwide jierlikse omset, wat it heechste is.
Dit artikel ferklearret elk fan dizze ferplichtingen op syn beurt en leit út wat in yn Nederlân fêstige organisaasje yn plak hawwe moat, fan har ferwurkingsregister oant har oerienkomsten mei ferwurkers.
Wat is de algemiene wet op gegevensbeskerming en wat is it doel dêrfan?
De Algemiene Wet Gegevensbeskerming fertsjintwurdiget in wiidweidich juridysk ramt dat ûntworpen is om persoanlike ynformaasje te beskermjen en te regeljen hoe't organisaasjes yndividuele gegevens sammelje, ferwurkje, opslaan en beheare. Yn Nederlân wurdt dit ramt primêr regele troch de Algemiene Ferordening Gegevensbeskerming (AVG) , dy't krityske noarmen fêststelt foar gegevensbeskerming en privacy yn ferskate sektoaren.
Kearnprinsipes fan gegevensbeskerming
It fûnemintele doel fan 'e algemiene wetjouwing foar gegevensbeskerming is om persoanen mear kontrôle te jaan oer har persoanlike ynformaasje, wylst se strange ferplichtingen oplizze oan entiteiten dy't sokke gegevens behannelje. Dizze prinsipes soargje derfoar dat persoanlike gegevens transparant, feilich en etysk ferwurke wurde.
De folgjende tabel jout in gearfetting fan 'e wichtichste prinsipes dy't de algemiene wetjouwing foar gegevensbeskerming ûnderlizze, lykas besprutsen yn dit artikel, mei bondige definysjes foar elk prinsipe.
| Prinsipe | Definysje |
|---|---|
| Wettichheid | Gegevens moatte wurde sammele en ferwurke fia legitime en earlike middels |
| Doelbeheining | Persoanlike ynformaasje mei allinnich sammele wurde foar spesifike, eksplisite en rjochtfeardige doelen |
| Dataminimalisaasje | Allinnich needsaaklike persoanlike gegevens moatte wurde sammele en bewarre |
| Transparency | Organisaasjes moatte dúdlik kommunisearje oer de doelen en it gebrûk fan gegevensferzameling |
| Feiligens | Robuste maatregels moatte wurde ymplementearre om gegevens te beskermjen tsjin ynbreuken en misbrûk |
| ferantwurding | Organisaasjes binne ferantwurdlik foar it neilibjen fan ferplichtingen oangeande gegevensbeskerming |
| Rjochten fan gegevens ûnderwerpen | Yndividuen hawwe garandearre rjochten op tagong ta, korreksje en wiskjen fan har persoanlike gegevens |
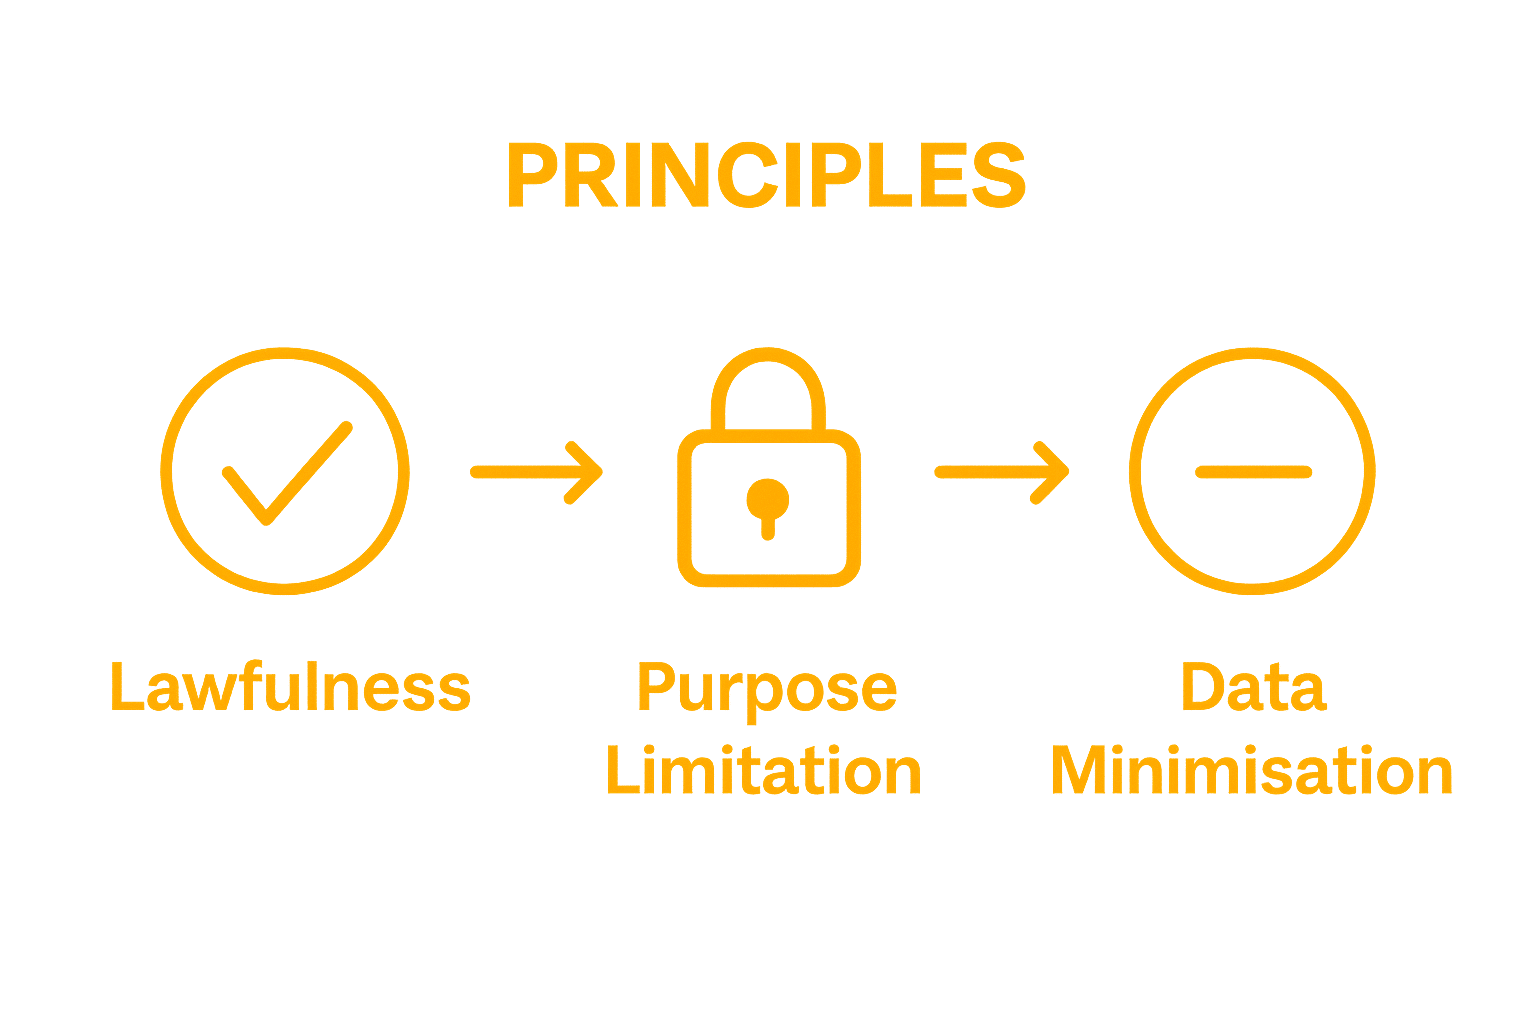
Wichtige prinsipes fan gegevensbeskerming omfetsje:
- WettichheidGegevens moatte wurde sammele en ferwurke fia legitime en earlike middels
- DoelbeheiningPersoanlike ynformaasje mei allinnich sammele wurde foar spesifike, eksplisite en rjochtfeardige doelen
- DataminimalisaasjeAllinnich needsaaklike persoanlike gegevens moatte wurde sammele en bewarre
Omfang en tapassing
De algemiene wetjouwing foar gegevensbeskerming jildt breed oer meardere domeinen, ynklusyf bedriuwen, oerheidsynstellingen, non-profit organisaasjes en elke entiteit dy't persoanlike ynformaasje behannelet. Dizze útwreide dekking soarget foar wiidweidige beskerming foar yndividuen, nettsjinsteande de kontekst wêryn't har gegevens ferwurke wurde.
De wet stelt dúdlike rjochtlinen fêst foar organisaasjes oangeande:
- Útdruklike tastimming krije foar gegevensferzameling
- Ymplemintaasje fan robúste feiligensmaatregels om datalekken te foarkommen
- It jaan fan rjochten oan persoanen om tagong te krijen ta har persoanlike ynformaasje, dizze te korrigearjen en te wiskjen
Troch in standerdisearre ramt te meitsjen, hat de algemiene wet op gegevensbeskerming as doel fertrouwen op te bouwen tusken yndividuen en organisaasjes, ferantwurdlike gegevensbehearpraktiken te befoarderjen en tagelyk fûnemintele privacyrjochten te beskermjen. Dizze juridyske oanpak erkent it tanimmende belang fan persoanlike gegevens yn ús digitale tiidrek en siket in lykwicht te finen tusken technologyske ynnovaasje en yndividuele privacybeskerming.
Wêrom is de algemiene wet op gegevensbeskerming wichtich foar jo?
Algemiene wetjouwing oer gegevensbeskerming is krúsjaal wichtich wurden yn in hieltyd digitaler wurdende wrâld dêr't persoanlike ynformaasje konstant sammele, ferwurke en dield wurdt. Foar yndividuen betsjut it begripen fan it belang fan dizze juridyske kaders it beskermjen fan fûnemintele rjochten, it behâlden fan persoanlike privacy en it foarkommen fan potinsjeel misbrûk fan gefoelige ynformaasje.
Persoanlike privacy en kontrôle
Yn it ferbûne digitale ekosysteem fan hjoed de dei fertsjintwurdigje jo persoanlike gegevens in weardefol asset dat maklik sammele en monetarisearre wurde kin troch organisaasjes. Wetjouwing oer gegevensbeskerming jout jo essensjele rjochten , wêrtroch jo mear kontrôle hawwe oer hoe't jo persoanlike ynformaasje brûkt, opslein en dield wurdt.
Wichtige persoanlike beskermingsmaatregels omfetsje:
- It rjocht om te witten hokker gegevens oer jo sammele wurde
- De mooglikheid om ferwidering fan jo persoanlike ynformaasje oan te freegjen
- Beskerming tsjin net-autorisearre dielen en ferwurkjen fan gegevens
Finansjele en feiligensgefolgen
Wetten oangeande gegevensbeskerming geane net allinich oer privacy, mar ek oer it foarkommen fan potinsjele finansjele skea en feiligensrisiko's. Organisaasjes dy't gjin robúste maatregels foar gegevensbeskerming ymplementearje, kinne te krijen hawwe mei wichtige finansjele boetes, wat har stimulearret om hege noarmen foar gegevensbehear en feiligens te hanthavenjen.
Potinsjele risiko's fan ûnfoldwaande gegevensbeskerming omfetsje:
- Identiteitsstellerij
- Finansjele fraude
- Unautorisearre folgjen en profilearjen
- Potinsjeel misbrûk fan persoanlike ynformaasje foar rjochte marketing
Digitale rjochten en etyske oerwagings
Utsein direkte persoanlike beskerming fertsjintwurdiget de algemiene wetjouwing foar gegevensbeskerming in bredere ynset foar it behâld fan yndividuele rjochten yn it digitale tiidrek. Dizze regeljouwing soarget derfoar dat technologyske foarútgong net ten koste giet fan persoanlike privacy en autonomy. Troch dúdlike rjochtlinen en ferantwurdingsmeganismen fêst te stellen, meitsje gegevensbeskermingswetten in transparantere en betrouberdere digitale omjouwing wêr't yndividuen mei fertrouwen kinne omgean mei digitale tsjinsten, wylst se kontrôle hâlde oer har persoanlike ynformaasje.
Uteinlik giet it begripen en wurdearjen fan algemiene wetjouwing oer it erkennen fan jo fûnemintele rjocht op privacy yn in hieltyd komplekser digitaal lânskip.
Hoe't de algemiene wet op gegevensbeskerming persoanlike gegevens beskermet
De algemiene wet op gegevensbeskerming stelt in wiidweidich ramt fêst foar it beskermjen fan persoanlike ynformaasje fia strukturearre meganismen dy't de digitale identiteiten fan yndividuen beskermje en unautorisearre gegevensgebrûk foarkomme. De wet makket robuuste beskermingsstrategyen dy't meardere dimensjes fan gegevensfeiligens en yndividuele privacy oanpakke.
Mechanismen foar gegevensferzameling en tastimming
Ynformearre tastimming is it fûnemintele prinsipe fan gegevensbeskerming. Organisaasjes binne wetlik ferplichte om eksplisite, dúdlike tastimming te krijen foardat se persoanlike ynformaasje sammelje of ferwurkje. Dit betsjut dat yndividuen folslein bewust moatte wêze fan hokker gegevens sammele wurde, wêrom't se sammele wurde en hoe't se brûkt wurde sille.
Wichtige easken foar tastimming omfetsje:
- Dúdlike en transparante kommunikaasje oer de doelen fan gegevensferzameling
- Persoanen de opsje jaan om har tastimming op elk momint yn te lûken
- Soargje derfoar dat tastimming frijwillich jûn wurdt sûnder twang of ferburgen betingsten
Feiligens- en ferwurkingsbeskermingsmaatregels
Wetjouwing oer gegevensbeskerming skriuwt strange feiligensprotokollen foar organisaasjes dy't persoanlike ynformaasje behannelje. Technyske en organisatoaryske maatregels moatte wurde ymplementearre om unautorisearre tagong, datalekken en mooglik misbrûk fan gefoelige ynformaasje te foarkommen.
Krityske feiligensmaatregels omfetsje:
- Fersifering fan persoanlike gegevens by opslach en oerdracht
- Regelmjittige befeiligingskontrôles en beoardielingen fan kwetsberens
- Strikte tagongskontrôles dy't gegevensblootstelling beheine oan autorisearre personiel
Rjochten fan gegevens ûnderwerpen
It juridyske ramt jout yndividuen wiidweidige rjochten oangeande harren persoanlike gegevens. Dizze rjochten soargje derfoar dat minsken wichtige kontrôle oer harren digitale identiteiten behâlde en proaktive stappen kinne nimme om harren privacy te beskermjen.
Yndividuen krije spesifike beskermingen garandearre, ynklusyf:
- Rjocht op tagong ta persoanlike gegevens dy't troch organisaasjes bewarre wurde
- Rjocht om korreksje fan ûnkrekte ynformaasje oan te freegjen
- Rjocht om ûnder bepaalde omstannichheden wiskjen fan persoanlike gegevens te freegjen
Troch it fêststellen fan dizze wiidweidige beskermingsmeganismen makket de algemiene wetjouwing foar gegevensbeskerming in robúst ekosysteem dat prioriteit jout oan yndividuele privacy, transparânsje befoarderet en organisaasjes ferantwurdlik hâldt foar ferantwurdlik gegevensbehear.
Wichtige prinsipes en konsepten fan 'e algemiene wet op gegevensbeskerming
De algemiene wetjouwing oer gegevensbeskerming stelt in wiidweidige set fûnemintele prinsipes fêst dy't ûntworpen binne om ferantwurdlike en etyske omgong mei persoanlike ynformaasje te garandearjen. Dizze prinsipes meitsje in strukturearre oanpak foar gegevensbehear dy't prioriteit jout oan yndividuele rjochten en organisaasjeferantwurdlikens.
Fûnemintele juridyske prinsipes
Wettichheid, earlikens en transparânsje foarmje de hoekstien fan regeljouwing foar gegevensbeskerming. Dizze prinsipes stelle foar dat organisaasjes persoanlike gegevens moatte ferwurkje fia legitime middels, mei dúdlike en earlike kommunikaasje oer gegevensgebrûk. Gegevensminimalisaasje is in oar kritysk konsept, dat fereasket dat organisaasjes allinich de nedige ynformaasje sammelje dy't direkt relevant is foar har spesifisearre doel.
Wichtige fûnemintele prinsipes omfetsje:
- Ferwurkjen fan gegevens allinich foar legitime en eksplisyt definieare doelen
- Soargje derfoar dat gegevensferzameling transparant is en begrepen wurdt troch yndividuen
- It beheinen fan gegevensferzameling ta wat strikt needsaaklik is
Rjochten en beskermingen fan gegevensûnderwerpen
It juridyske ramt stelt wiidweidige rjochten fêst foar yndividuen, en transformearret har fan passive ûnderwerpen ta aktive behearders fan har persoanlike ynformaasje. Dizze rjochten jouwe minsken de mooglikheid om har digitale identiteiten te begripen, te kontrolearjen en te beskermjen yn ferskate konteksten.
Krityske yndividuele beskermingen omfetsje:
- Rjocht op tagong ta persoanlike gegevens dy't troch organisaasjes bewarre wurde
- Rjocht om direkte korreksje fan ûnkrekte ynformaasje oan te freegjen
- Rjocht om folsleine wisking fan persoanlike gegevens te easkjen
Organisatoryske ferantwurdlikens en neilibjen
De algemiene wetjouwing oer gegevensbeskerming leit in wichtige ferantwurdlikheid op organisaasjes om robuuste meganismen foar gegevensbeskerming te ymplementearjen. Dit omfettet it ûntwikkeljen fan wiidweidige ynterne beliedsmaatregels, it útfieren fan regelmjittige feiligensbeoardielingen en it ûnderhâlden fan detaillearre dokumintaasje fan gegevensferwurkingsaktiviteiten.
Organisaasjes moatte oantoane:
- Dúdlike beliedsregels en prosedueres foar gegevensbeskerming
- Systematyske oanpak foar it identifisearjen en ferminderjen fan risiko's foar gegevensbeskerming
- Ynset foar trochgeande ferbettering fan gegevensbehearpraktiken
Troch dizze prinsipes fêst te stellen, skept de algemiene wetjouwing foar gegevensbeskerming in lykwichtich ekosysteem dat yndividuele privacy respektearret, wylst organisaasjes dúdlike rjochtlinen krije foar ferantwurdlik gegevensbehear.
Praktyske tapassingen fan 'e algemiene wet op gegevensbeskerming
Algemiene wetjouwing oer gegevensbeskerming oerset teoretyske privacyprinsipes yn praktyske senario's yn ferskate sektoaren, en demonstrearret syn krúsjale rol yn it beskermjen fan yndividuele rjochten en it regeljen fan gegevensbehear yn komplekse digitale omjouwings. Dizze tapassingen jouwe konkrete foarbylden fan hoe't juridyske kaders persoanlike ynformaasje beskermje yn deistige konteksten.
Sûnenssoarch en persoanlike ynformaasje
Medyske ynstellingen en sûnenssoarchferlieners fertsjintwurdigje in krúsjaal domein dêr't de wetjouwing oer gegevensbeskerming in wichtige rol spilet. Pasjintgegevens befetsje tige gefoelige persoanlike ynformaasje dy't strange beskerming en kontroleare tagong fereasket. Sikehuzen en medyske praktiken moatte robuste meganismen ymplementearje om te soargjen dat pasjintgegevens fertroulik bliuwe en allinich dield wurde mei útdruklike tastimming of foar legitime medyske doelen.
Wichtige easken foar gegevensbeskerming yn 'e sûnenssoarch omfetsje:
- Befeiliging fan elektroanyske medyske records
- Tagong ta pasjintynformaasje beheine
- It krijen fan eksplisite tastimming foar gegevensferwurking
Wurkgelegenheid en profesjonele konteksten
Wurkpleatsomjouwings foarmje in oar kritysk gebiet foar it ymplementearjen fan prinsipes foar gegevensbeskerming. Wurkjouwers moatte de persoanlike ynformaasje fan meiwurkers soarchfâldich beheare, wêrby't se de behoeften fan 'e organisaasje yn lykwicht bringe mei de rjochten op privacy fan yndividuele persoanen. Dit omfettet it omgean mei wervingsgegevens, prestaasjegegevens en persoanlike kontaktgegevens mei strikte fertroulikens en transparânsje.
Profesjonele praktiken foar gegevensbeskerming omfetsje:
- Beskerming fan persoanlike ynformaasje fan meiwurkers by werving
- Befeiliging fan personielsgegevens en prestaasjebeoardielingen
- Ymplemintaasje fan transparant belied foar gegevensferzameling
Digitale tsjinsten en online platfoarms
Ynternet-basearre tsjinsten en digitale platfoarms stean foar de meast komplekse útdagings op it mêd fan gegevensbeskerming. Online bedriuwen moatte foldwaan oan yngewikkelde easken foar it sammeljen, opslaan en ferwurkjen fan brûkersgegevens . Dit omfettet it behearen fan brûkersregistraasjes, it folgjen fan brûkersynteraksjes en it beskermjen fan persoanlike ynformaasje tsjin mooglike ynbreuken of unautorisearre tagong.
Digitale platfoarms moatte rekken hâlde mei krityske oerwagings foar gegevensbeskerming lykas:
- Ymplemintaasje fan transparante meganismen foar brûkerstastimming
- Dúdlike dokumintaasje foar it privacybelied leverje
- Brûkerskontrôle oer it dielen fan persoanlike gegevens mooglik meitsje
Troch dizze praktyske tapassingen lit de algemiene wet op gegevensbeskerming syn essensjele rol sjen by it meitsjen fan in lykwichtich ekosysteem dat yndividuele privacy respektearret, wylst ferantwurdlike technologyske ynnovaasje mooglik makket.
Dizze tabel sketst praktyske gebieten dêr't algemiene wetjouwing foar gegevensbeskerming tapast wurdt, tegearre mei de spesifike gegevensbeskermingspraktiken dy't relevant binne foar elke sektor dy't yn it artikel besprutsen wurdt.
| Sektor | Fokus op gegevensbeskerming | Key Practices |
|---|---|---|
| Sûnenssoarch | Beskerming fan gefoelige pasjintynformaasje | Befeiliging fan records, beheinde tagong, tastimming foar dielen |
| Wurkgelegenheid | Geheimhâlding fan meiwurkersgegevens | Beskerming fan wervingsgegevens, feilige records |
| Digitale tsjinsten en platfoarms | Privacy fan brûkersgegevens en kontrôle oer it dielen fan ynformaasje | Tastimmingsmeganismen, privacybelied, brûkerskontrôles |
Nim kontrôle oer jo gegevensbeskerming mei personaliseare juridyske stipe
Binne jo ûnwis oer hoe't jo organisaasje persoanlike gegevens yn Nederlân sammelt, ferwurket of befeiliget? It behearen fan ferantwurdlikheden ûnder de Algemene Wet Beskerming Persoonsgegevens kin stressfol wêze. It artikel beklamme it belang fan tastimming , transparânsje en jo ferplichting om gefoelige ynformaasje te beskermjen. In protte persoanen en bedriuwen fine dizze easken oerweldigjend, foaral as se te krijen hawwe mei technyske taal of de gefolgen fan ien flater, lykas boetes of ferlies fan fertrouwen.
Mei Law & More, hoege jo net allinnich de útdagings op it mêd fan gegevensbeskerming oan te pakken. Us erfarne team begrypt elke nuânse fan 'e Nederlânske en Jeropeeske privacywetjouwing en biedt dúdlike, maatwurk juridyske oplossingen om jo saaklike en persoanlike belangen te beskermjen. Soargje foar jo rêst en foldogge mei fertrouwen oan 'e juridyske noarmen. Kontakt. Law & More hjoed noch om in ôfspraak te meitsjen of meartalich advys oan te freegjen. Nim no de folgjende stap rjochting neilibjen en privacybeskerming.
Faak Stelde Fragen
Wat is de algemiene wet op gegevensbeskerming?
De Algemiene Wet Gegevensbeskerming is in juridysk ramt dat ûntworpen is om persoanlike ynformaasje te beskermjen en te regeljen hoe't organisaasjes yndividuele gegevens sammelje, ferwurkje, opslaan en beheare, primêr regele troch de Algemiene Ferordening Gegevensbeskerming (AVG).
Wêrom is de algemiene wet op gegevensbeskerming wichtich?
Dizze wet is krúsjaal, om't it yndividuen rjochten jout oer har persoanlike gegevens, har privacy beskermet en potinsjeel misbrûk fan gefoelige ynformaasje foarkomt, wylst organisaasjes ferantwurdlik hâlden wurde foar har gegevensbehearpraktiken.
Hokker rjochten hawwe yndividuen ûnder de algemiene wet op gegevensbeskerming?
Yndividuen hawwe rjocht op rjochten lykas tagong ta har persoanlike gegevens, de mooglikheid om korreksjes fan ûnkrekte ynformaasje oan te freegjen, en it rjocht om ûnder bepaalde omstannichheden wiskjen fan har persoanlike gegevens te freegjen.
Hoe soargje organisaasjes derfoar dat se foldogge oan de algemiene wet op gegevensbeskerming?
Organisaasjes soargje foar neilibjen troch robúste gegevensbeskermingsbelied te ymplementearjen, dokumintaasje fan gegevensferwurkingsaktiviteiten by te hâlden, regelmjittige feiligensbeoardielingen út te fieren en eksplisite tastimming te krijen foardat persoanlike ynformaasje sammele wurdt.